

به نظر میرسد اینتل برنامه پرداخت پاداش برای کشف آسیبپذیریهای امنیتی (Bug Bounty) خود را متوقف کرده است. این غول فناوری بهتازگی برنامه جدیدی را برای گزارش باگها راهاندازی کرده، اما دیگر خبری از پاداشهای مالی نیست.
بسیاری از شرکتهای فناوری برای یافتن آسیبپذیریهای امنیتی در محصولاتشان جوایزی را در نظر میگیرند که اصطلاحاً به آنها «باگ باونتی» یا Bug Bounty گفته میشود. چنین برنامههایی هم به محققان امنیتی انگیزه لازم برای کار را میدهد و هم باعث افزایش امنیت محصولات میشود.
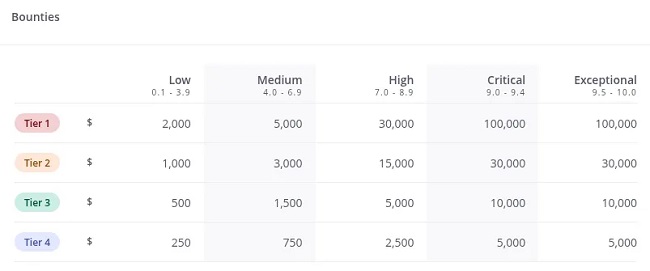
اینتل نیز به عنوان یکی از بزرگترین شرکتهای فناوری، تا پیش از این برنامه باگ بانتی بسیار جامعی داشت که طیف وسیعی از محصولات از جمله سختافزار، نرمافزار، فریمور و پروژههای منبعباز این شرکت را پوشش میداد. در این برنامه، محققان امنیتی و هکرهای کلاه سفید میتوانستند با کشف آسیبپذیریها، پاداشهای قابلتوجهی از ۵۰۰ دلار تا سقف ۱۰۰ هزار دلار دریافت کنند.
تعلیق برنامه قدیمی و آغاز «افشای مسئولانه» بدون پاداش
حال بر اساس گزارش Phoronix، صفحه مربوط به برنامه Bug Bounty اینتل در پلتفرم Intigriti اکنون به حالت تعلیق در آمده است. علاوه بر این، بسیاری از اطلاعات و جزئیات مربوط به ساختار پاداشدهی نیز از این صفحه حذف شده است.
در مقابل، اینتل بدون سروصدا برنامه جدیدی را در همان پلتفرم آغاز کرده است که هیچگونه مشوق مالی به همراه ندارد. در توضیحات این برنامه جدید آمده است که برنامه جدید، «یک برنامه افشای مسئولانه (Responsible Disclosure) بدون پرداخت پاداش است.»
آیا پای هوش مصنوعی در میان است؟
اینتل تاکنون هیچ توضیح رسمی درباره دلایل این تغییر منتشر نکرده است. اما میتوان حدس زد که استراتژی جدید اینتل به پیشرفتهای هوش مصنوعی مربوط باشد. مدلهای هوش مصنوعی LLM طی ماههای گذشته پیشرفتهای زیادی در زمینه کشف آسیبپذیریهای امنیتی داشتهاند که باعث شده بسیاری از شرکتها وظیفه تست امنیتی محصولات جدید را به آنها واگذار کنند.
از سوی دیگر، مدلهای زبانی تعداد گزارشهایی که برای برنامههای باگ باونتی ارسال میشود را نیز به شکل قابل توجهی افزایش داده است. تا جایی که در ماههای اخیر، توسعهدهندگان هسته لینوکس و نگهدارندگان سایر پروژههای متنباز، از تعداد زیاد گزارشهای باگ تولید شده با هوش مصنوعی گلایه کرده بودند. چراکه بسیاری از این گزارشها فاقد ارزش فنی لازم بوده و صرفاً وقت تیمهای امنیتی را برای بررسی هدر میدهند.
در همین رابطه بخوانید:
– آیا CPU هم هک میشود؟ مروری بر آسیبپذیریهای امنیتی پردازنده مرکزی
با توجه به این روند در دنیای نرمافزار، دور از ذهن نیست که هجوم سیلآسای گزارشهای مبتنی بر هوش مصنوعی به امید دریافت پاداشهای دلاری، سیستم بررسی باگهای اینتل را فلج کرده باشد و این شرکت را ناچار به حذف پاداشهای مالی برای کنترل این وضعیت کند.
باید منتظر ماند و دید که آیا اینتل در آینده این برنامه را با قوانین سختگیرانهتری برای مقابله با گزارشهای ماشینی بازخواهد گرداند، یا دوران پاداشهای ۱۰۰ هزار دلاری این شرکت برای همیشه به پایان رسیده است.


نظرات کاربران