
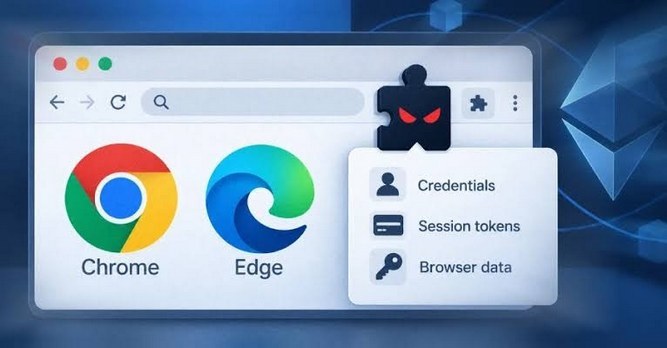

گزارشهای جدید موسسات امنیتی نشان میدهد که یک بدافزار بانکی با هدف قرار دادن دو مرورگر Google Chrome و Microsoft Edge، افزونهای مخرب را روی سیستم قربانی نصب میکند و از طریق آن به اطلاعات حساس مرورگر دسترسی پیدا میکند. این بدافزار که با نام KREMLIN شناخته میشود، تاکنون دستکم ۱۵۱۵ سیستم را آلوده کرده و عمده قربانیان آن در برزیل شناسایی شدهاند.
بدافزارها اصولاً با یک لباس مشخص و متحدالشکل وارد سیستم شما نمیشوند. در واقع هر دری میتواند دروازه ورود آنها به سیستم قربانی باشد و اگر هدف آنها دزدی اطلاعات مالی باشد، اهمیت شناسایی و دفع آنها نیز دوچندان میشود.
به تازگی بدافزاری با نام کرملین شناسایی شده که موجب آلوده شدن هزاران سیستم و نشت اطلاعات مالی آنها، شده است. داستان این بدافزار از آنجا جدی میشود که بدانیم، KREMLIN برای نصب افزونه مخرب خود به روشهای معمول متکی نیست.
این بدافزار به حدی هنرمندانه طراحی شده که تنظیمات داخلی مرورگر را دستکاری میکند تا افزونهای که خودش وارد سیستم کرده، برای کروم یا اج، شبیه یک افزونه معتبر به نظر برسد. بعد از آن، موتور بدافزار سراغ اطلاعاتی میرود که میتوانند برای ورود به حسابهای بانکی و سایر سرویسهای آنلاین مورد استفاده قرار بگیرند.
کرملین طوری طراحی شده که مرورگرهای بر پایه Chromium آن را کاملاً معتبر میدانند
KREMLIN چگونه خودش را وارد مرورگر میکند؟
بنابر گزارش The Hacker News، بر اساس بررسی محققان امنیتی Elastic، این کمپین دستکم از ماه مه ۲۰۲۵ (اردیبهشت 1404) فعال بوده و مهاجمان در آن برای شروع حمله از فایلهایی با ظاهر عادی استفاده میکنند؛ فایلهایی که میتوانند به شکل فاکتور، سند تجاری یا محتوای مرتبط با خدمات بانکی به دست کاربر برسند.
با اجرای فایل آلوده، بدافزار مراحل بعدی را روی سیستم انجام میدهد و در نهایت افزونهای با نام AVSync System Inc. را در Chrome یا Edge قرار میدهد. کاربر ممکن است اصلاً با فرآیند معمول نصب یک افزونه مواجه نشود، چون KREMLIN تلاش میکند این افزونه را مستقیماً در ساختار داخلی مرورگر ثبت کند.
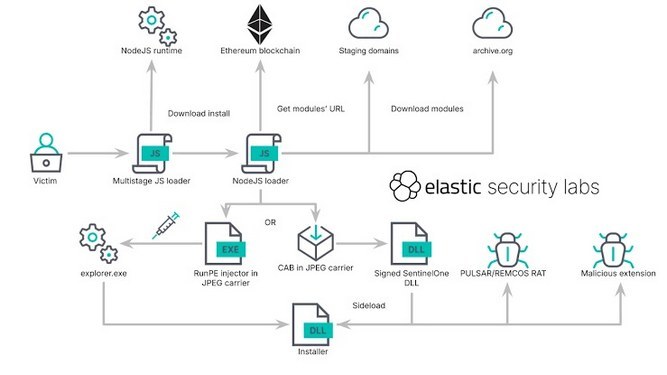
سپس بدافزار برای عبور از بررسیهای امنیتی هسته کرومیوم مرورگر، فایل تنظیمات Secure Preferences را تغییر میدهد و مقادیر رمزنگاری مورد استفاده مرورگر برای بررسی صحت افزونه را بازسازی میکند. نتیجه این است که مرورگر افزونه مخرب را مانند افزونهای میبیند که به شکل معتبر روی سیستم نصب شده است.
هدف KREMLIN سرقت چه اطلاعاتی است؟
بعد از نصب افزونه، دسترسی مهاجم دیگر به یک برنامه ناشناس روی ویندوز محدود نمیماند و خود مرورگر به بخشی از زنجیره سرقت اطلاعات تبدیل میشود.
Elastic گزارش کرده که KREMLIN میتواند اطلاعات ورود، کوکیها و توکنهای نشست (Session Token) را جمعآوری کند. این توکنها اهمیت زیادی دارند، چون در برخی سرویسها برای حفظ ورود کاربر استفاده میشوند و سرقت آنها میتواند به مهاجم اجازه دهد بدون در اختیار داشتن رمز عبور، از یک نشست فعال سوءاستفاده کند.
این بدافزار همچنین قابلیت نظارت بر فعالیت مرورگر و گرفتن اسکرینشات از سیستم قربانی را دارد. با توجه به تمرکز کمپین روی خدمات بانکی، اطلاعات مربوط به حسابها و فعالیتهای مالی هدف اصلی این عملیات محسوب میشود.
۱۵۱۵ سیستم آلوده در یک کمپین بانکی
محققان Elastic در جریان بررسی زیرساخت KREMLIN موفق شدند یکی از دامنههایی را که بدافزار برای شناسایی محیطهای تحلیل استفاده میکرد، تحت کنترل خود درآورند. همین اتفاق باعث شد اطلاعات بیشتری از سیستمهای آلوده در اختیار پژوهشگران قرار بگیرد.
در این بررسی، ۱۵۱۵ سیستم آلوده شناسایی شده که حدود ۹۸ درصد آنها در برزیل قرار داشتهاند. بنابراین برخلاف تصویری که ممکن است از نام KREMLIN ایجاد شود، شواهد فعلی این کمپین را عمدتاً یک عملیات متمرکز بر کاربران و بانکهای برزیلی نشان میدهد.
هوشمندی هکرها این است که بخشی از زیرساخت خود را روی بلاکچین اتریوم طراحی کردهاند تا شانس شناسایی آن به حداقل ممکن برسد!
مهاجمان برای بخشی از زیرساخت فرماندهی این بدافزار نیز از شبکه Ethereum استفاده کردهاند و اطلاعات مورد نیاز برای ارتباط با سرورهای کنترل را در قراردادهای هوشمند قرار دادهاند. چنین روشی به مهاجم اجازه میدهد بخشی از زیرساخت ارتباطی خود را بدون وابستگی به یک آدرس ثابت مدیریت کند.
ارتباط بدافزار KREMLIN با روسیه
نام این بدافزار ممکن است در نگاه اول چنین برداشتی ایجاد کند، اما تاکنون شواهدی از ارتباط این کمپین با دولت روسیه یا یک گروه روسی منتشر نشده است. نام KREMLIN به نام مستعاری برمیگردد که سازنده بدافزار استفاده کرده است.
از طرف دیگر، طعمههای این کمپین عمدتاً خدمات بانکی برزیل را هدف میگیرند و بخشهایی از کد و محتوای مورد استفاده مهاجمان نیز به زبان پرتغالی است.
آیا کاربران ایرانی Chrome و Edge هم در خطرند؟
در گزارش فعلی، قربانیان شناساییشده تقریباً همگی در برزیل قرار دارند و گزارشی از هدف قرار گرفتن بانکها یا کاربران دیگر کشورها از جمله ایران توسط KREMLIN منتشر نشده است. بنابراین نمیتوان این کمپین را در حال حاضر یک تهدید مشخص برای کاربران داخلی دانست.
روش حمله اما به بانکهای برزیلی وابسته نیست. اگر مهاجمان همین تکنیک را برای هدف دیگری به کار بگیرند، امکان سوءاستفاده از افزونه مرورگر برای سرقت اطلاعات ورود و نشست کاربران سرویسهای مختلف وجود خواهد داشت.
به همین دلیل، اجرای فایلهای ناشناس، بهخصوص فایلهایی که با عنوان فاکتور، سند بانکی یا فایل کاری ارسال میشوند، ریسک قابل توجهی دارد. بررسی دورهای افزونههای نصبشده روی Chrome و Edge و حذف موارد ناشناس نیز میتواند یکی از راههای ساده برای شناسایی چنین دستکاریهایی باشد.


نظرات کاربران